群晖NAS用户警示:未更新系统或软件可能导致数据被勒索软件加密
360反勒索团队近期处理了多起涉及C3RB3R勒索软件的案例。根据调查发现,黑客利用了群晖在9月已经修复的漏洞进行攻击。如果用户未及时更新DSM系统,并且将设备暴露在公网上,则可能面临被攻击的风险。特别是那些无法及时更新版本的群晖用户,更不应该将NAS设备暴露在公网上。
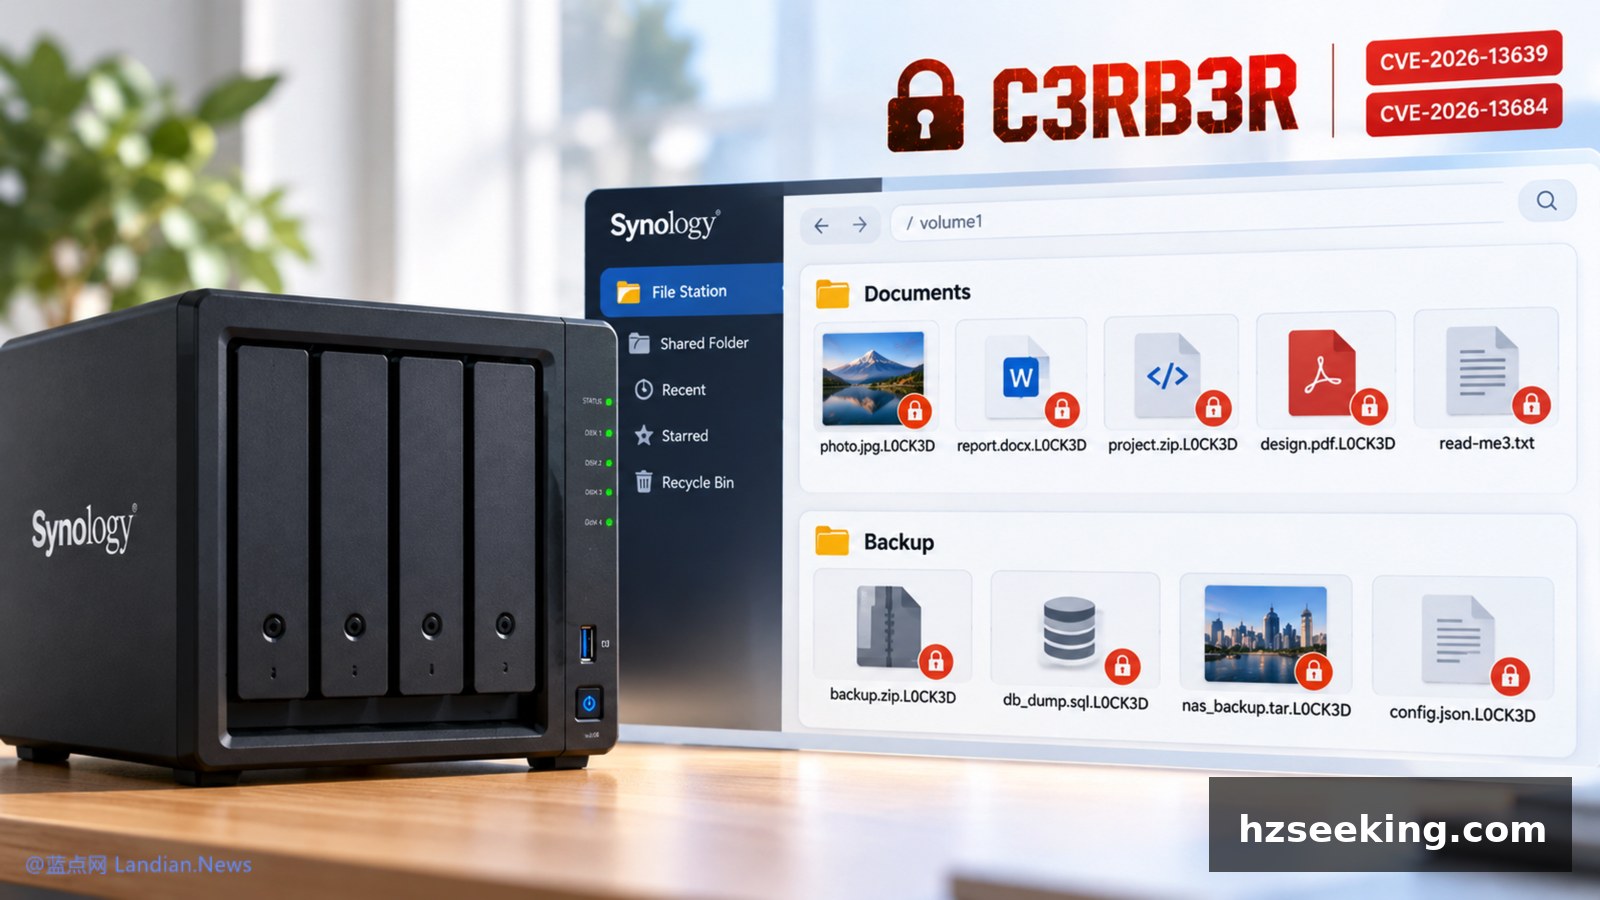
近期,多名群晖NAS用户报告称,他们的设备遭到勒索软件攻击,导致照片、文档、代码仓库和备份文件被加密,加密后的文件名出现.L0CK3D后缀。360反勒索团队表示,他们处理的多起事件均涉及C3RB3R勒索软件,攻击者利用9月披露的群晖DSM漏洞发起攻击。
360反勒索团队指出,本轮攻击中黑客利用了CVE-2026-13639和CVE-2026-13684漏洞。群晖已经在9月18日发布了相关的安全更新。建议群晖NAS用户开启DSM自动更新功能,并定期备份数据到云盘或其他位置,以避免因勒索软件攻击导致的数据丢失。此外,如无必要,请不要将NAS设备暴露在公网上,以减少被攻击的风险。
群晖网络存储(NAS)近日发布安全公告,通报了多个严重安全漏洞。这些漏洞的评分均为9.8分,攻击者无需登录即可利用漏洞读取或写入任意文件,导致部分用户的数据被勒索软件全盘加密。
群晖已为DSM 7.2.1、7.2.2、7.3、7.4分支发布了修复版本,以封堵这些漏洞。用户应在DSM控制面板的更新和还原选项中检查是否有新版本,并建议开启自动更新功能,以便在群晖发布新版本时自动安装更新。
此外,群晖建议用户开启套件更新功能,以便在发现新套件时将其升级到最新版本。部分套件也可能存在安全漏洞,因此如果NAS暴露在公网上,可能会遭到黑客攻击。
对于黑群晖用户,群晖建议不要将NAS暴露在公网上。目前尚不清楚被勒索的用户中有多少是白群晖和黑群晖用户。白群晖用户开启自动更新相对方便,而黑群晖用户通常因版本适配问题不会及时更新新版本,因此黑群晖用户中招的概率会更大。
通过限制公网访问可以提高安全性。例如,蓝点网即使是白群晖也没有开启公网访问,以避免因某些未知漏洞导致NAS被入侵。
此外,Linux.do上也有网友反映自己部署的Gitlab
漏洞实例可能成为攻击源头,但这种利用方式未必普遍;更多受影响用户可能是因为未及时更新 DSM 系统。
已经被加密的文件基本没有恢复可能
文件一旦被加密,恢复基本不可能,用户只能依靠其他备份恢复数据。NAS 保存数据并非万无一失,也需要定期备份到云盘或其他存储位置。
例如,使用 Cloud Sync 套件将重要文件与 OneDrive 双向同步时,OneDrive 的历史文件版本功能可在文件被加密后通过版本恢复。因此定期备份到云盘也很重要。
推荐阅读
- 2026-10-13
- 2026-10-12
- 2026-07-13
 京公网安备 11010802037792号